过去企业安全的经典模型是「修城墙」:防火墙之内是可信内网,之外是不可信外网。远程办公、云服务与供应链互联让城墙越来越薄——VPN 一旦失守,攻击者在内网几乎畅通无阻。零信任架构(Zero Trust)给出的答案很直接:不再区分内外,永不信任,始终验证。
三大核心原则
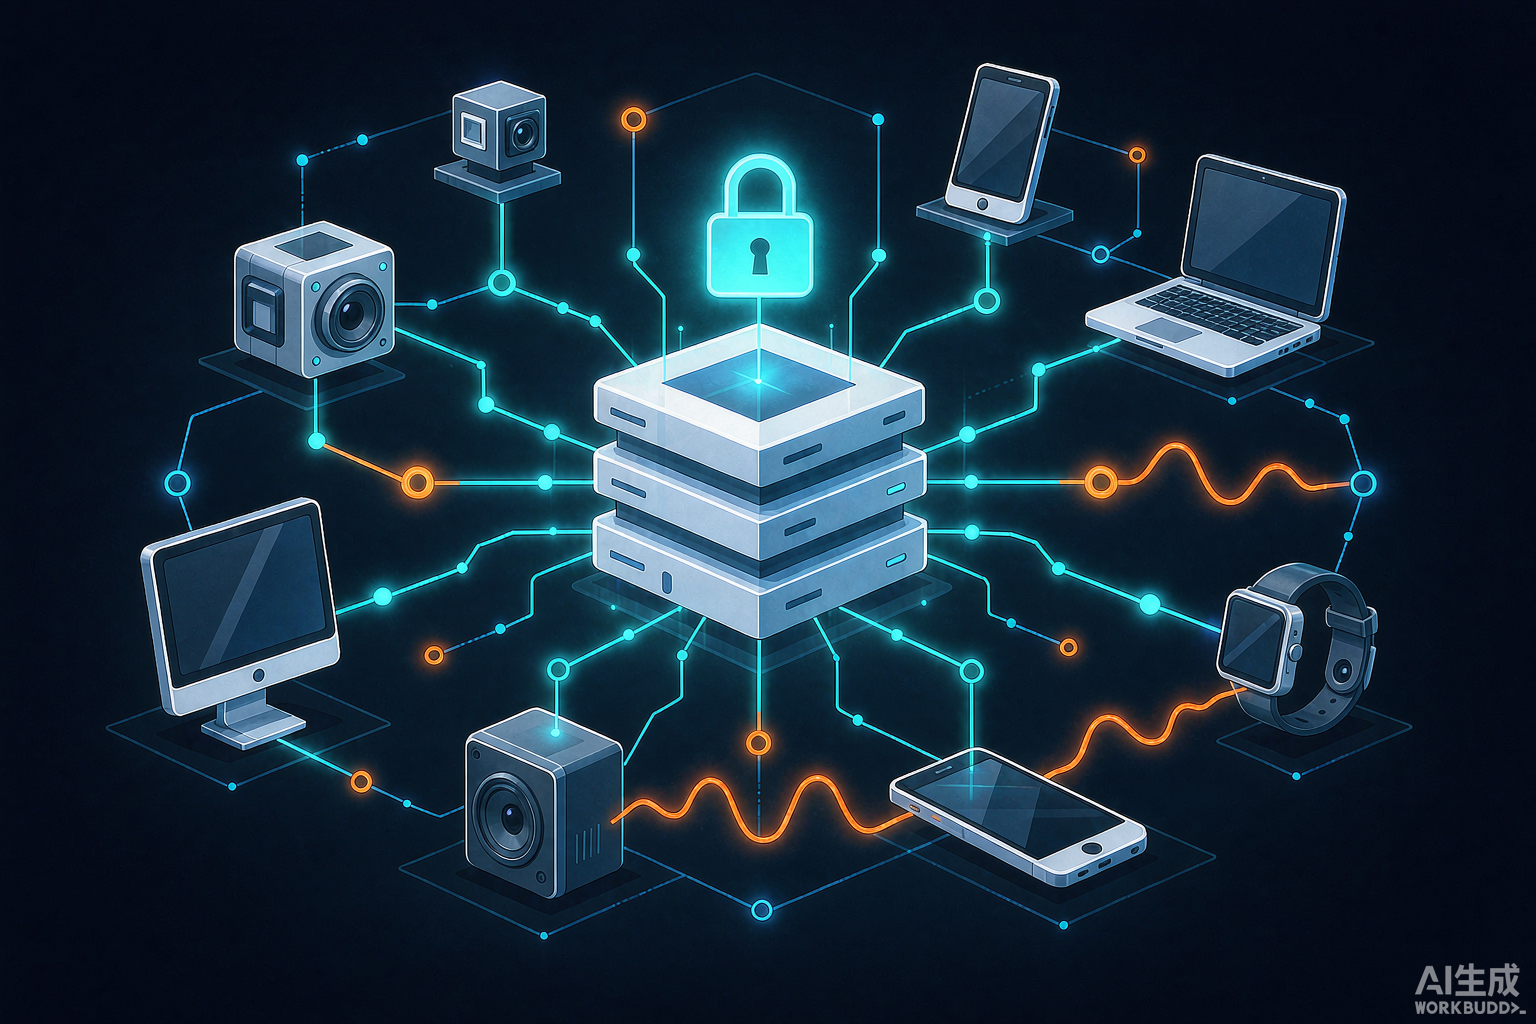
- 显式验证:每一次访问都基于身份、设备健康、位置与风险评分动态决策,而不是「登录过一次就永远可信」。
- 最小权限:只授予完成任务所必需的访问范围,把横向移动的空间压到最小。
- 假设已被攻破:设计系统时默认攻击者已在网络内,因此要靠分段、加密与持续监控限制其影响。
落地路径:从身份开始
零信任不是买一台设备,而是一场体系改造。实操上通常分四步:第一步梳理身份,把人与服务的身份统一治理,强认证(如多因素)覆盖所有入口;第二步管住设备,接入前校验补丁与安全状态;第三步做访问分段,把关键系统切成小单元逐段收紧;第四步建立持续监控,用日志与行为分析驱动动态策略。
常见误区
- 把零信任当产品:它是架构理念,厂商方案只是实现手段,直接套用容易买回一堆孤岛。
- 只管人不管服务:服务与服务之间的调用同样需要认证与授权,API 是最常被忽略的入口。
- 一步到位幻想:合理的做法是从高价值系统试点,逐步扩大范围。
为什么是现在
勒索软件与供应链攻击近年频发,攻击者的典型动作就是「拿到一个凭证、横扫一片内网」。零信任把每一次访问都变成一道门,让单点失守不再等于全线崩溃。对企业而言,这不是可选项,而是边界消失后的必答题。